178 büyük web sitesi Optimizely saldırısıyla hedef gösterildi
BBC, CNN, Zoom ve HSBC gibi sitelerde yerleştirilen zararlı kod, kripto cüzdan adreslerini değiştirdi ve ödeme kartı bilgilerini ele geçirdi.
ÖNE ÇIKANLAR
- 178 büyük kuruluşun web sitesi Optimizely platformu üzerinden saldırıya uğradı
- Zararlı kod kripto cüzdan adreslerini değiştirdi ve kredi kartı bilgilerini ele geçirdi
- Saldırı 16 Kasım'da başlayıp yaklaşık 17 saat sürdü
- Saldırganların cüzdanlarına 7.040 dolar değerinde kripto para alındı
- Report URI, 1.611 dosyanın 188'inde zararlı kod tespit etti
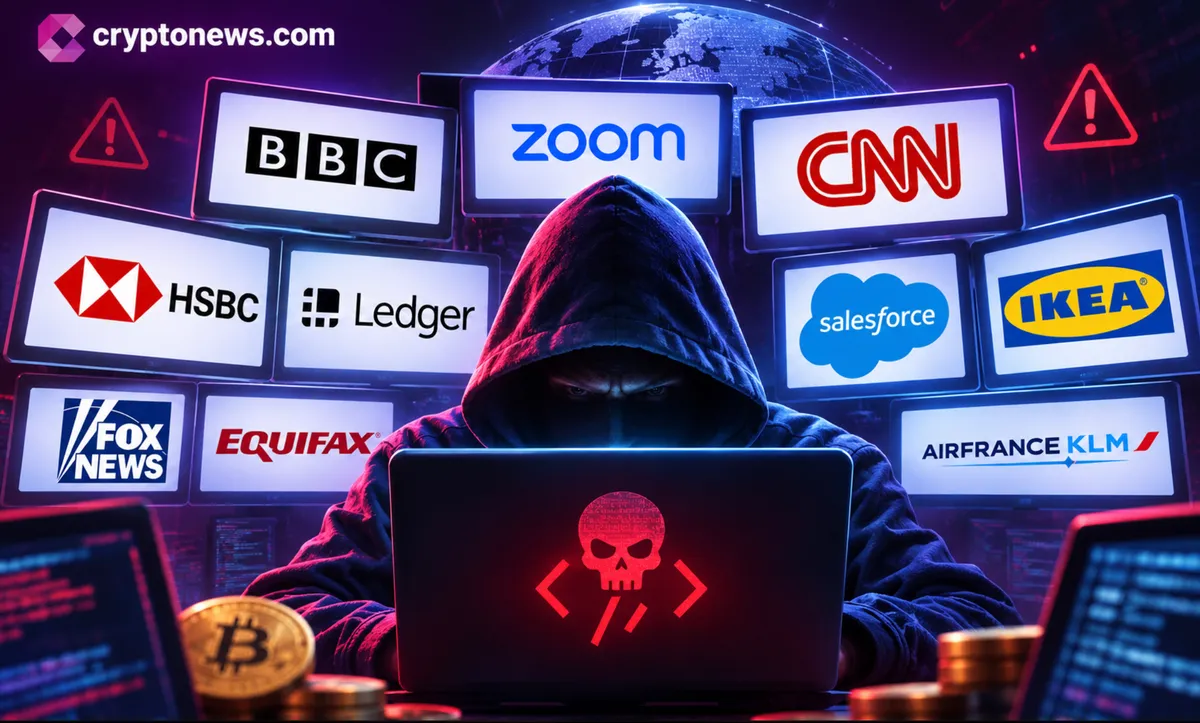
BBC, CNN, Zoom, HSBC, Salesforce, IKEA ve kripto cüzdan üreticisi Ledger dahil olmak üzere 178 büyük kuruluşun web sitesi, Optimizely adlı üçüncü taraf platformu üzerinden siber saldırıya uğradı. Saldırganlar bu platforma zararlı JavaScript kodu yerleştirdi ve bu kod, siteleri ziyaret eden kullanıcıların tarayıcısına ulaştı. Saldırıyı ortaya çıkaran İngiliz siber güvenlik şirketi Report URI, 1.611 Optimizely dosyasının 188'inde zararlı kod tespit etti. Bu dosyalar 178 farklı kuruluşa aitti.
Zararlı yazılım, panoya kopyalanan kripto para cüzdan adreslerini değiştirerek ödemeleri saldırganların cüzdanlarına yönlendirdi. Ayrıca ödeme sayfalarına girilen kredi kartı bilgilerini ve kullanıcı verilerini ele geçirmeyi hedefledi. Saldırı Bitcoin, Ethereum, Solana, TRON ve Litecoin gibi kripto para ağlarını hedef aldı. Saldırganların bu kadar çok müşteri projesine nasıl erişebildiği henüz bilinmiyor.
“Saldırganlar binlerce web sitesinin kapısını tek tek zorlamak yerine bu sitelerin hepsinin kullandığı tek bir hizmeti hedef aldı.”
İlk zararlı kod 16 Kasım'da Türkiye saatiyle 07.21'de BBC'nin kullandığı Optimizely dosyasında görüldü. Saldırganlar gün boyunca yazılımı defalarca güncelledi. Kripto para adreslerini değiştiren bileşen sabah saatlerinde, kredi kartı bilgilerini toplayan bölüm ise öğleden sonra eklendi. Toplu temizlik gece saatlerinde başladı.
Türkiye saatiyle 23.56'da hala 169 dosyada bulunan zararlı kod, 17 Kasım saat 00.52'de yalnızca tek bir dosyada kaldı. Böylece siteler yaklaşık 17 saat boyunca zararlı kod taşıdı. Saldırganlarla bağlantılı kripto cüzdanlarına 7.040 dolar değerinde kripto para alındı. Optimizely'den olaya ilişkin bir açıklama gelmedi.
Saldırı, saldırganların binlerce web sitesinin kapısını tek tek zorlamak yerine bu sitelerin hepsinin kullandığı tek bir hizmeti hedef almasıyla ilgili bir tedarik zinciri saldırısıydı. Zararlı kod, sitelerin güvenilir içerik dağıtım ağı üzerinden yüklendiği için kullanıcılar tarafından şüpheye düşürülmedi. Report URI araştırmacısı Scott Helme, incelemeyi yürüttü. Saldırı sonrası güvenlik önlemlerinin ne olacağı hakkında henüz net bir bilgi verilmedi.
Aşağıda 2 kaynak daha
YORUMLAR (0)
Henüz yorum yok. İlk yazan siz olun.
İLGİLİ HABERLER
Güllü ölüm davasında ses kayıtları TÜBİTAK'a gönderildi
Şarkıcı Gül Tut'un penceresinden düşerek hayatını kaybetmesiyle ilgili dosyada yeni deliller TÜBİTAK'a iletildi.
ABD ve Ortakları Yapay Zeka Tedarik Zinciri Güvenliği İçin Anlaşma İmzaladı
ABD'nin önderliğinde imzalanan San Francisco Bildirgesi, yapay zekaya yönelik kritik teknolojilerin güvenliğini artırmayı hedefliyor.
Lula'nın dördüncü dönem bakanlık atamaları Aralık'ta başlayacak
Prezident Lula, 5 Ocak 2027'de başlayacak yeni yönetimin bakanlık kadrosunu Aralık sonuna kadar tamamlamayı hedefliyor.
- Milei, iş dünyasında ajans ve büyüme stratejisini sundu
- Sözcü TV'ye kayyum atandı, iki yönetici gözaltına alındı
- Nvidia'nın Huang'sız ilk bilançosu için bankalar hedef fiyatı indirdi
- Gana'da yeni kaju işleme fabrikası açıldı: 1 bin 500 iş gücü hedefleniyor
- Kaliforniya, OpenAI'ye AI ajanları nedeniyle dava açtı
Bu sayfa, yukarıda adı geçen yayınların haberlerinden yapay zekâ destekli olarak derlendi ve yayın öncesi otomatik dil denetiminden geçti. Montegre'nin muhabiri yoktur; imza satırında haberin derlendiği yayınlar yazar. Yöntem ve yayın ilkeleri