Hacktron araştırmacıları Claude Opus 5 ile OpenAI'ı 72 saatte ele geçirdi
Güvenlik şirketi Hacktron, Anthropic'in yeni modelini kullanarak OpenAI forumundaki bir görüntü işleme açığını istismar etti ve dahili kod depolarına ulaştı.
ÖNE ÇIKANLAR
- Hacktron'un 3 araştırmacısı OpenAI forumundaki libheif açığını Opus 5 ile istismar etti
- Ele geçirilen çalışan Codex hesabı üzerinden dahili GitHub monorepo'suna ulaşıldı
- Opus 4.8 ASLR koruması karşısında başarısızken Opus 5 güvenilir exploit üretti
- OpenAI 14 saatte kimlik açığını kapattı ve 6.500 dolar ödül ödedi
- libheif yaması geçen yıl atılmış ancak CVE numarası verilmediği için dağıtımlara geç kalmış
Siber güvenlik şirketi Hacktron'un üç araştırmacısı, Temmuz ayında OpenAI'nin hata ödül programı kapsamında bir saldırı zinciri kurdu. Giriş kapısı, community.openai.com adresli Discourse tabanlı forumun HEIC/HEIF görselleri işlerken kullandığı libheif kütüphanesindeki yığın taşması açığıydı.
Araştırmacılar önce Claude Opus 4.8 modeliyle çalıştı; model açığı tespit etti ancak adres alanları rastgeleleştirme (ASLR) açıkken güvenilir bir exploit üretemedi. Aynı gün Anthropic Opus 5'i yayınladığında, yeni model sorunu birkaç saatte çözdü ve uzaktan kod çalıştırma (RCE) sağladı.
“Opus 5, Opus 4.8'in çözemediği ASLR bypass sorunu birkaç saatte halletti.”
Forum üzerinden bir OpenAI çalışanının ChatGPT hesabı ele geçirildi. Çalışanın Codex aracı şirketin GitHub organizasyonuna bağlıydı; bu sayede araştırmacılar özel openai/openai monorepo'suna erişti. Hacktron, mülkiyetli kaynak kodu incelemeden sadece zararsız bir pull request oluşturarak testleri durdurdu.
OpenAI, kimlik altyapısındaki yan açığı rapor alındıktan yaklaşık 14 saat sonra kapattı ve Hacktron'a 6.500 dolar ödül ödedi. libheif geliştiricileri hatalı kodu geçen yıl düzeltmiş ancak güvenlik yaması olarak işaretlememiş; bu nedenle Debian 12/13 paketlerine ve dolayısıyla Discourse Docker imajına yama geç gelmiş.
Aşağıda 4 kaynak daha
YORUMLAR (0)
Henüz yorum yok. İlk yazan siz olun.
İLGİLİ HABERLER
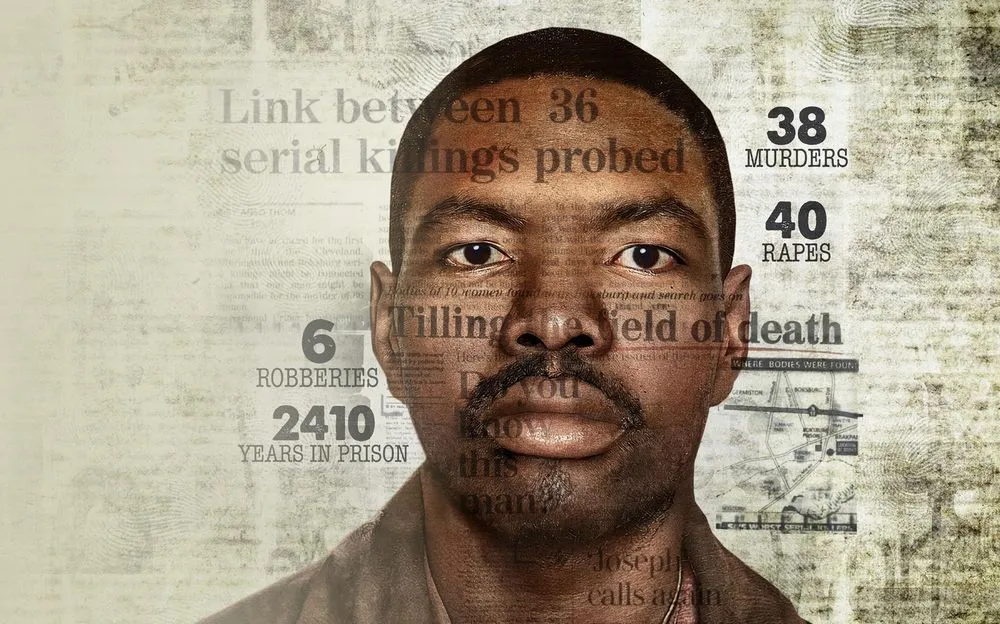
Güney Afrika'da 9 haftada 9 kadın cesedi bulundu, polis bağlantıyı araştırıyor
Ekurhuleni bölgesinde Temmuz-Eylül arası bulunan cesetler seri katil şüphesini güçlendiriyor, polis henüz bağlantıyı onaylamadı.
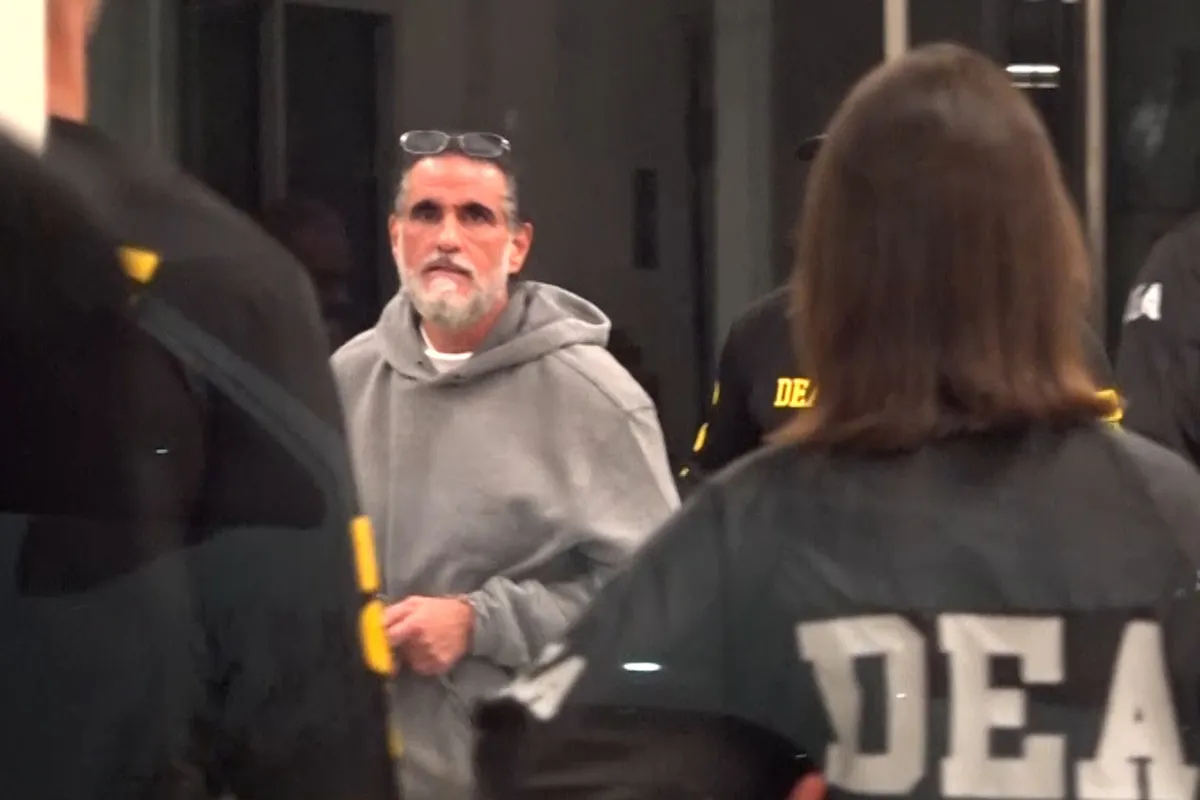
Alex Saab, ABD'de para yıkama suçunu kabul etti ve işbirliği yaptı
Maduro'nun yakın müttefiki olan Kolombiyalı işadamı, CLAP programıyla ilgili 189-195 milyon dolar arası fon iadesi ve ifşa vaadiyle 20 yıl hapis cezasını azaltmayı hedefliyor.
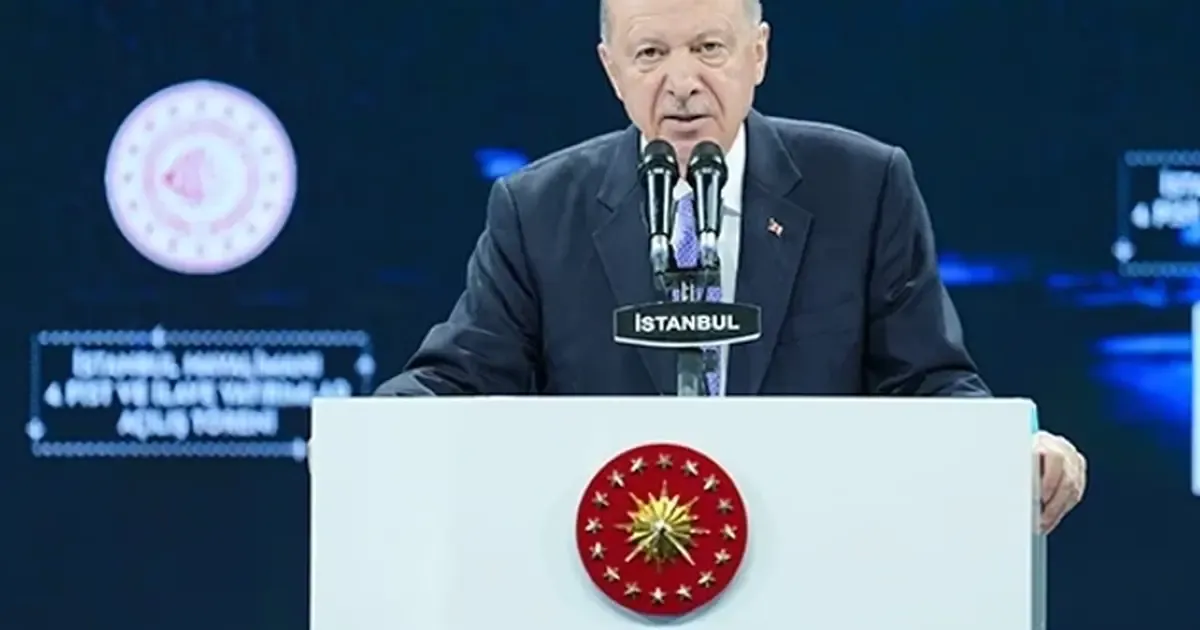
Erdoğan: İstanbul Havalimanı 4. pistle dünya lideri oldu
Cumhurbaşkanı, yeni pistin taksi ve yakıt tasarrufu sağlayacağını ve Türkiye'nin uçuş ağının genişlediğini belirtti.
- Trump, Meksika'nın uyuşturucu mücadelesini övdü ama daha fazlasını istedi
- Trump, Çin Lideri Xi Jinping'i ABD'de Resmi Ziyarette Karşılayacak
- 2030 Akıllı Şehirler Stratejisi Resmi Gazete'de yayımlandı
- Yapay zeka raporu yanlışlıkla Çin gemisini hedef gösterdi, ABD neredeyse müdahale edecekti
- ABD uzayda silah bulundurduğunu ilk kez kabul etti, Rusya ve Çin tepki gösterdi
Bu sayfa, yukarıda adı geçen yayınların haberlerinden yapay zekâ destekli olarak derlendi ve yayın öncesi otomatik dil denetiminden geçti. Montegre'nin muhabiri yoktur; imza satırında haberin derlendiği yayınlar yazar. Yöntem ve yayın ilkeleri