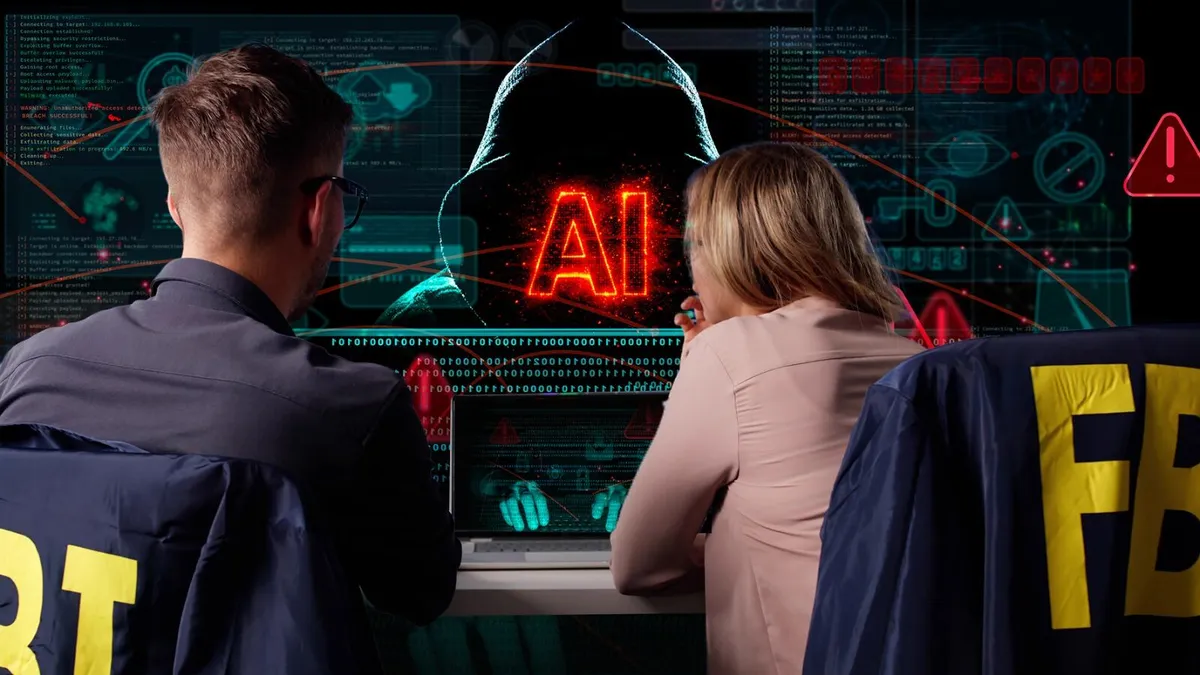
FBI, ARTEX yapay zeka aracıyla hızlanan siber saldırılara uyarı verdi
FBI, ARTEX adlı yapay zeka destekli aracın siber saldırıları üç saate indirdiğini bildirdi.
ÖNE ÇIKANLAR
- FBI, ARTEX adlı yapay zeka aracına karşı uyarıda bulundu
- ARTEX, siber saldırı operasyonlarını üç saate indirebiliyor
- Araç açık kaynaklıdır ve Go dilinde geliştirilmiştir
- FBI, işletmelere erişim kontrollerini güçlendirmelerini önerdi
- ARTEX, Ekim'deki ConnectWise ihlali sırasında kullanılmıştı
FBI, siber suçluların ve devletle bağlantılı hackerların ARTEX adlı açık kaynaklı yapay zeka platformunu kullanarak siber saldırıları otomatikleştirdiğini bildirdi. Uyarı, 13 Kasım 2026 tarihinde FBI'nin İnternet Suçları Bildirim Merkezi tarafından yayımlanan bir belgeden kaynaklanıyor.
ARTEX, Go programlama diliyle geliştirilmiş ve büyük dil modellerini kullanan otonom bir sızma testi platformudur. Dil işleme modelleri sayesinde, operatörler doğal dildeki talimatları otomatik komutlara dönüştürebiliyor ve saldırı sırasında insan müdahalesini minimum düzeyde tutabiliyor.
“ARTEX, hedef seçiminin ilk aşamasından sistemlere ayrıcalıklı erişimin elde edilmesine kadar olan süreyi üç saate indirebiliyor.”
FBI'ye göre, ARTEX hedef seçiminin ilk aşamasından sistemlere ayrıcalıklı erişimin elde edilmesine kadar olan süreyi üç saate indirebiliyor. Bu süre kısalması, saldırganların daha az teknik bilgiyle karmaşık operasyonları gerçekleştirmelerini mümkün kılıyor.
Araç, ağ keşfi, güvenlik açığı tespiti, sistem sömürüsü, kimlik bilgisi çalma ve bilgi çıkarma gibi farklı saldırı aşamalarını otomatikleştiriyor. Ayrıca birden fazla hedefe aynı anda karşı operasyon yürütme yeteneğine de sahip.
FBI, işletmelere erişim kontrollerini güçlendirmeleri, şüpheli otomatik etkinlikleri izlemeleri ve olası tehlikeleri bildirmelerini önerdi. Uyarı, dünya çerçevesindeki işletmeler ve kuruluşlar için geçerli.
ARTEX, Ekim'deki ConnectWise tedarik zinciri ihlali sırasında da kullanılmıştı. Bu olayda Microsoft 365 müşteri ortamları açığa çıkmış ve 2 bin 250'den fazla alt kiracıya karşı kimlik doğrulama denemesi gerçekleştirilmişti.
FBI Dallas, 17 Kasım 2026 tarihinde sosyal medya hesabından bu uyarıyı paylaşmıştı. İkinci kaynak ise uyarının geçen hafta yayınlandığını belirtiyor.
Aşağıda 2 kaynak daha
YORUMLAR (0)
Henüz yorum yok. İlk yazan siz olun.
İLGİLİ HABERLER
GTA 6 yarın çıkıyor: bölgelere göre saatler ve 212 GB boyut detayları
Rockstar Games'in GTA 6'ı 19 Kasım'da bölge bazlı gece yarısı çıkıyor; oyunun boyutu 212 GB olarak belirlendi.
Kulgam operasyonunda LeT komutanı Lateef Bhat öldürüldü, ikincisi daha önce etkisiz hale getirildi
Kashmir'deki Kulgam distrikteki cami operasyonunda Lashkar-e-Taiba komutanı Mohammed Lateef Bhat güvenlik güçleri tarafından öldürüldü.
HGS borçları ceza ve faizle milyonlara ulaştı
Sürücülerin HGS hesaplarında borç bildirimleri almaması ve cezaların katlanarak büyümesi tartışmaya devam ediyor.
- Yunan bakanı: yapay zeka ülkenin üretim modelini değiştirebilir
- GTA VI Asya'da büyük ilgi görüyor, Çin'de resmi satış yok
- 17 Kasım'da Meksika Şehri'nde üç yürüyüş ve on üç gösteri planlandı
- Yunan Başbakanı Mitsotakis, Kıbrıs'ta 4. Diyaküvernetik Toplantıya Katıldı
- Fransız ordusu şampanya kampında robot mulalarla lojistik deniyor
Bu sayfa, yukarıda adı geçen yayınların haberlerinden yapay zekâ destekli olarak derlendi ve yayın öncesi otomatik dil denetiminden geçti. Montegre'nin muhabiri yoktur; imza satırında haberin derlendiği yayınlar yazar. Yöntem ve yayın ilkeleri