iPhone’da DarkSword ve worse_query açıkları kripto cüzdanları tehdit ediyor
Güvenlik firması Censys ve Binance, güncellenmemiş iPhone’larda kripto cüzdanlarını boşaltabilecek iki ayrı güvenlik açığını uyardı.
ÖNE ÇIKANLAR
- DarkSword, güncellenmemiş iPhone’larda Fotoğraflar ve Notlar’daki herstel cümlelerini hedef alıyor
- Censys, kitin on sekiz cüzdan uygulamasından bilgi çalabildiğini ve on bir çalınan herstel cümlesi bulduğunu rapor etti
- Apple, ilgili WebKit açıklarını iOS 26.3’de kapattı
- Binance, worse_query açığını iOS 26.7.1, 27.0.1 ve 27.2 sürümlerinde tespit etti
- Binance, kullanıcılara temiz cihazda yeni cüzdan açmayı ve fonlarını taşımayı tavsiye etti
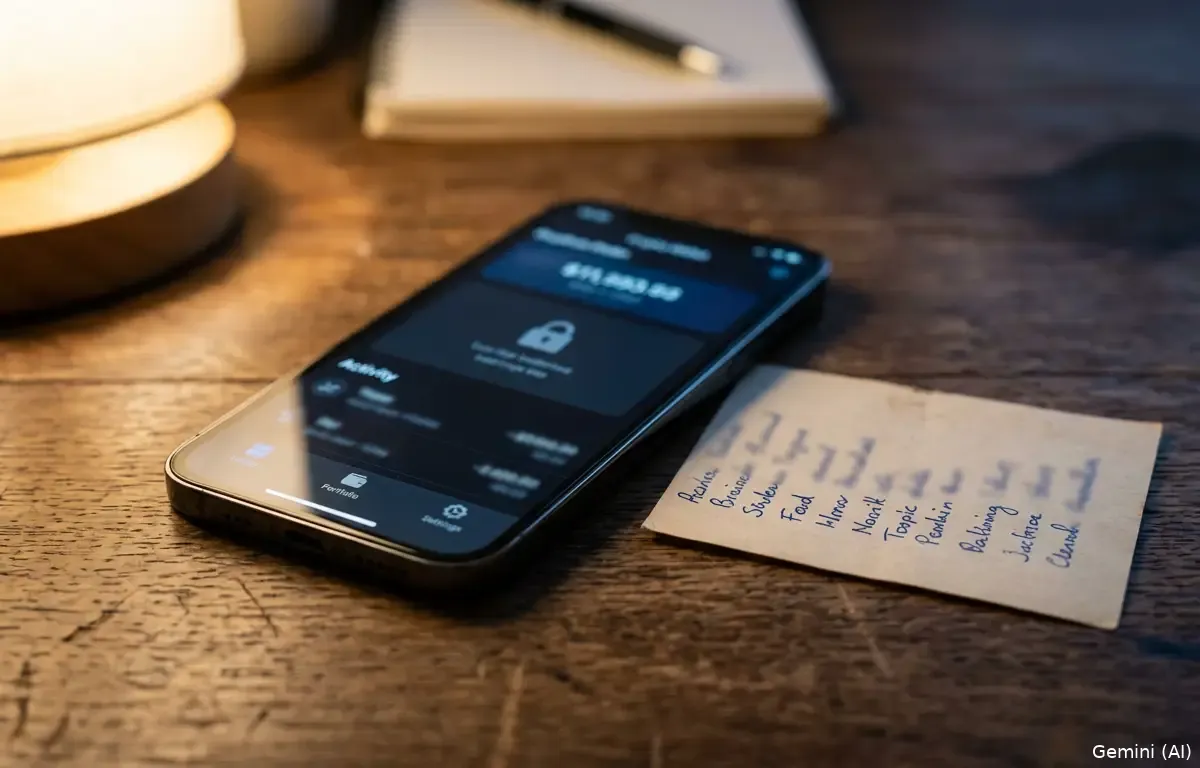
Amerikan güvenlik şirketi Censys, DarkSword adlı bir hacker kitinin güncellenmemiş iPhone’lardaki kripto cüzdanları hedef aldığını rapor etti. Kit, Fotoğraflar ve Notlar uygulamalarında saklanan 12 veya 24 kelimelik herstel cümlelerini arıyor. Bu cümle ele geçirse cüzdan saniyeler içinde boşaltılabiliyor.
Censys, DarkSword’u mart 2026’da keşfettiğini ve Ekim’de hala etkin olarak dağıtılan beş sunucu bulduğunu bildirdi. Kit, Coinbase, MetaMask, Exodus, Uniswap, TronLink, Bitget, Trust Wallet, Phantom ve imToken dahil on sekiz cüzdan uygulamasından bilgi çalabiliyor. Sunucularında on bir çalınan herstel cümlesi bulundu.
“Hedef cüzdanı boşaltmak.”
DarkSword, Safari ve diğer iPhone tarayıcılarının altyapısı olan WebKit’teki açıkları kullanıyor. Zararlı bir web sayfası ziyaretinden sonra açık sekme kalması yeterli oluyor. İncelenen sürümde Çinçe bir loklama sayfası kullanılıyor ve kit, 75 müşteri hesabıyla diğer suçlulara kiralanıyor.
Apple, bu açıkları iOS 26.3 sürümünde kapattığını belirtti. Dolayısıyla bu sürümden eski iPhone’lar risk altında kalıyor. Censys, saldırganın kim olduğunu tespit edemedi.
Binance ise worse_query adlı ayrı bir iOS açığını uyardı. Bu açık, kötü niyetli uygulamaların diğer uygulamaların normalde izole tutulan dosyalarına erişmesine izin veriyor. Etkilenen sürümler arasında iOS 26.7.1, 27.0.1 ve 27.2 bulunuyor.
Binance, sorunun cüzdan altyapısı değil iOS düzeyinde olduğunu açıkladı. Tehdit altında olan kullanıcılara temiz bir cihazda yeni cüzdan oluşturup fonlarını buraya taşımayı, oturumları sıfırlamayı ve yazılımları güncellemeyi önerdi.
Aşağıda 2 kaynak daha
YORUMLAR (0)
Henüz yorum yok. İlk yazan siz olun.
İLGİLİ HABERLER

Merkez Bankası iki elektronik para şirketinin iznini iptal etti
A Ödeme ve Ozan Elektronik Para'nın faaliyet izinleri 11 Kasım 2026 tarihli Resmi Gazete'de iptal edildi.
Anthropic, Claude için ofis yazılımı araçlarını piyasaya sürdü
Yapay zeka şirketi Anthropic, Claude asistanına toplantı, elektronik tablo ve pano özellikleri ekleyerek Microsoft ve Google ile rekabet ediyor.
Türkiye, Yunanistan-Kıbrıs elektrik kablosu için NAVTEX verdi
Türkiye, Abeille Marengo adlı Fransız araştırma gemisi için Deniz Bilimsel Araştırma Etkinliği NAVTEX'ini yayımladı.
- NASA, 2028'de Ay'a PROMISE rover'ı gönderiyor
- ABD'de enflasyon artış raporu, Fed'in Aralık faiz artırma beklentilerini güçlendirdi
- Anthropic halka arz fiyat aralığını geri çekti, 26 milyar dolarlık yatırım planı gündemde
- Utah'dan kaçırılan 17 yaşındaki kız 521 gün sonra kurtarıldı
- Yüksek Mahkeme WhatsApp'tan dijital tutuklama önlemi istedi
Bu sayfa, yukarıda adı geçen yayınların haberlerinden yapay zekâ destekli olarak derlendi ve yayın öncesi otomatik dil denetiminden geçti. Montegre'nin muhabiri yoktur; imza satırında haberin derlendiği yayınlar yazar. Yöntem ve yayın ilkeleri